

Ihre Systeme laufen. Wann mussten sie zuletzt einem gezielten Angriff standhalten?
Penetrationstests für Web, API, Cloud und internes Netz. Mit mehreren Benutzerrollen, auf Wunsch mit Code-Review, und einem Bericht, den Ihre Entwickler direkt umsetzen können.
Erstgespräch buchen- OSCP
- OSWE
- OSEP
- CCSK
Werkzeuge für die Breite, Erfahrung für die Tiefe
Automatisierung gehört zu jedem Test: Sie deckt die Angriffsfläche ab und findet bekannte Schwachstellen schnell. Was sie nicht findet: Fehler in der Autorisierung, missbrauchbare Geschäftsabläufe, Schwachstellen, die erst über mehrere Systeme hinweg zum Problem werden.
Dort setzen wir gezielt an, bei den Punkten, die nach langjähriger Erfahrung und aktueller Sicherheitsforschung für Ihr System relevant sind, mit mehreren Benutzerrollen und, wenn Sie uns den Code öffnen, auch darin. Nach mehr als 15 Jahren Softwareentwicklung wissen wir, wo solche Fehler entstehen und wie man sie beschreibt, damit Entwickler sie direkt beheben können.
Was wir prüfen
Pentest anfragen
Webanwendungen & APIs
REST, GraphQL, Single-Page-Apps, Mandantenfähigkeit. Mit allen Rollen, authentifiziert und nicht authentifiziert.

Cloud-Infrastruktur
AWS und Azure: Berechtigungen, Speicher, Serverless, Container und die Wege von einer Anwendung in die Umgebung dahinter.

Internes Netz & Active Directory
Was ein Angreifer mit einem Netzwerkanschluss oder einem normalen Benutzerkonto erreicht: Segmentierung, Rechte, Altsysteme.

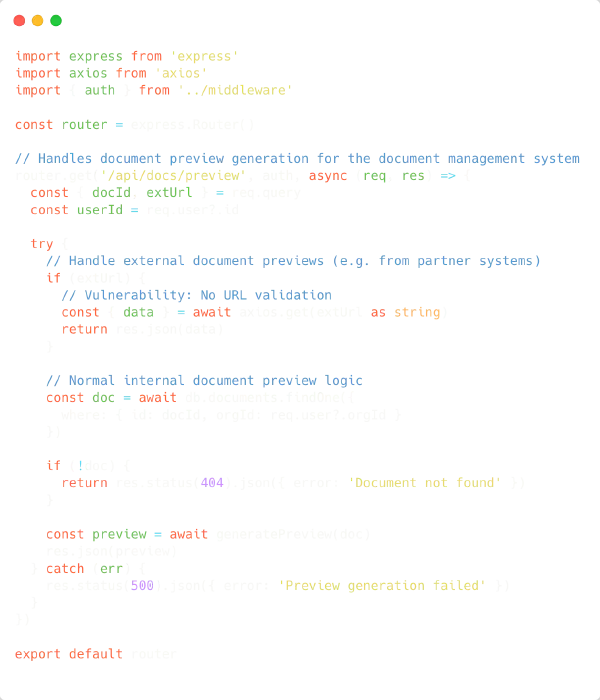
Code-Review als Ergänzung
Auf Wunsch öffnen wir den Quellcode (PHP, Java, TypeScript, .NET) und prüfen Whitebox. Findet, was von außen unsichtbar bleibt, und zeigt es dort, wo es behoben wird.
So läuft ein Penetrationstest ab
Zwischenstände während des Tests, kritische Befunde sofort
Kurzes Telefonat
30-45 Min.Wir lernen Ihre Systeme und Ihr Geschäft kennen: Anwendungen, Infrastruktur, Rollen, was ein Angreifer wollen würde. Daraus ergeben sich Umfang und Angebot.
Auftrag & Regeln
schriftlichSchriftlicher Auftrag und Rules of Engagement: Umfang, Zeitfenster, Ansprechpartner, Notfallkontakt.
Test
nach UmfangAutomatisiert in der Breite, gezielt in der Tiefe, mit mehreren Rollen, als Blackbox-, Greybox- oder Whitebox-Test. Kritische Befunde melden wir sofort, noch während des Tests.
Report
nach AbschlussZusammenfassung für die Leitung, jeder Befund mit Nachweis, Einstufung und Empfehlung für die Entwicklung
Nachbesprechung & Retest
inklusiveBefunde gemeinsam durchgehen, nach der Behebung erneut prüfen und bestätigen
Aus der Praxis
Bug Bounty als Dauertraining
Neben Kundenprojekten testen wir laufend auf Einladung großer Plattformen: 75 akzeptierte Befunde in über 15 Programmen, Top 100 bei Intigriti, vier eigene CVEs. Das hält die Methoden aktuell, ohne dass Ihr Projekt das Übungsfeld ist.
Wenn der Weg ins Netz durch die Tür führt
Viele Angriffe beginnen nicht im Internet, sondern an einer Netzwerkdose im Flur oder mit einem Gerät am Arbeitsplatz. Deshalb lässt sich jeder Penetrationstest mit einer physischen Überprüfung Ihres Standorts kombinieren: ein Auftrag, ein Bericht, ein Angriffspfad von außen bis zu den Daten.
Was Sie bekommen
Erstgespräch buchen
Nachweis statt Vermutung
Jeder Befund ist reproduzierbar belegt, eingestuft und von Hand verifiziert. Sie bekommen geprüfte Ergebnisse.
Retest inklusive
Nach der Behebung prüfen wir erneut und bestätigen schriftlich, was geschlossen ist.
Workshop auf Wunsch
Befunde mit Ihrem Entwicklungsteam durchgehen, damit die nächste Version sie nicht wiederholt.
NDA und klare Regeln
Vertraulichkeit vor dem ersten Zugang, schriftliche Rules of Engagement, verschlüsselte Übergabe des Berichts.
Welche Systeme sollen wir prüfen?
In 30 Minuten lernen wir Ihre Systeme und Ihr Geschäft kennen und klären, was geprüft werden soll. Danach bekommen Sie ein Angebot. Das Gespräch ist kostenlos und unverbindlich.
Erstgespräch buchen